核心结论:IP归属地说明访问大致来自哪里,ASN和网络类型说明处于什么网络,IP风险画像提供进一步核验的参考信号,最终判断必须结合账户、设备和访问行为。
一、为什么不能只查IP归属地?
在注册、登录、交易和接口访问中,企业首先会使用 IP 地址查询工具了解访问来自哪里。但 IP 查询归属地只能描述网络出口的大致区域,不能说明这个地址处于家庭宽带、移动网络、企业专线还是数据中心。相同城市的访问,可能对应不同的网络环境。
因此,技术人员更适合把 IP 数据库中的位置、网络归属、应用场景和风险特征组合起来使用。高精度 IP 定位和 IP 地址定位查询提供的是网络位置参考,不是个人身份,也不能单独证明访问者有恶意意图。具体来说:IP归属地回答“来自哪里”;ASN和运营商帮助判断“由谁提供网络连接”;IP应用场景说明“处于什么网络”(机房/住宅/专线);代理识别和风险画像则提供“是否需要进一步核验”的参考信号。
二、IP网络身份的四层判断流程
(一)网络位置:读取国家、省市、时区和运营商等IP归属地字段,与账户常用地区、业务开放区域做一致性检查。异地IP只触发进一步核验,不能直接判定欺诈。
(二)网络类型:通过ASN和IP应用场景区分家庭宽带、移动网络、企业专线、数据中心。网络类型是判断基线,不是风险结论。
(三)风险信号:结合代理类型、风险标签、真人概率、秒拨概率和风险评分,判断是否需要增强验证。代理、VPN或Proxy可能有远程办公和隐私保护等正常用途。
(四)业务验证:将上述IP信号与设备变化、请求频率、账户历史、改密和支付等敏感行为结合,再决定放行、记录、二次验证、限速或人工复核。
四层信号的顺序不是固定的拦截链,而是一个逐步补充信息的判断流程。前一层发现异常时,进入下一层核验;没有足够证据时,保留更宽松的处置选项,避免把网络环境变化直接转化为业务拒绝。
三、IP 地址查询工具返回的字段如何进入技术判断?
以登录场景为例,系统可以先读取IP归属地和网络类型,再查询IP代理识别和IP风险画像。若只是地区变化,设备和账户行为稳定,可采用提醒或二次验证;若同时命中“机房IP + 代理中转 + 设备变化 + 高频访问”,则必须提高验证强度。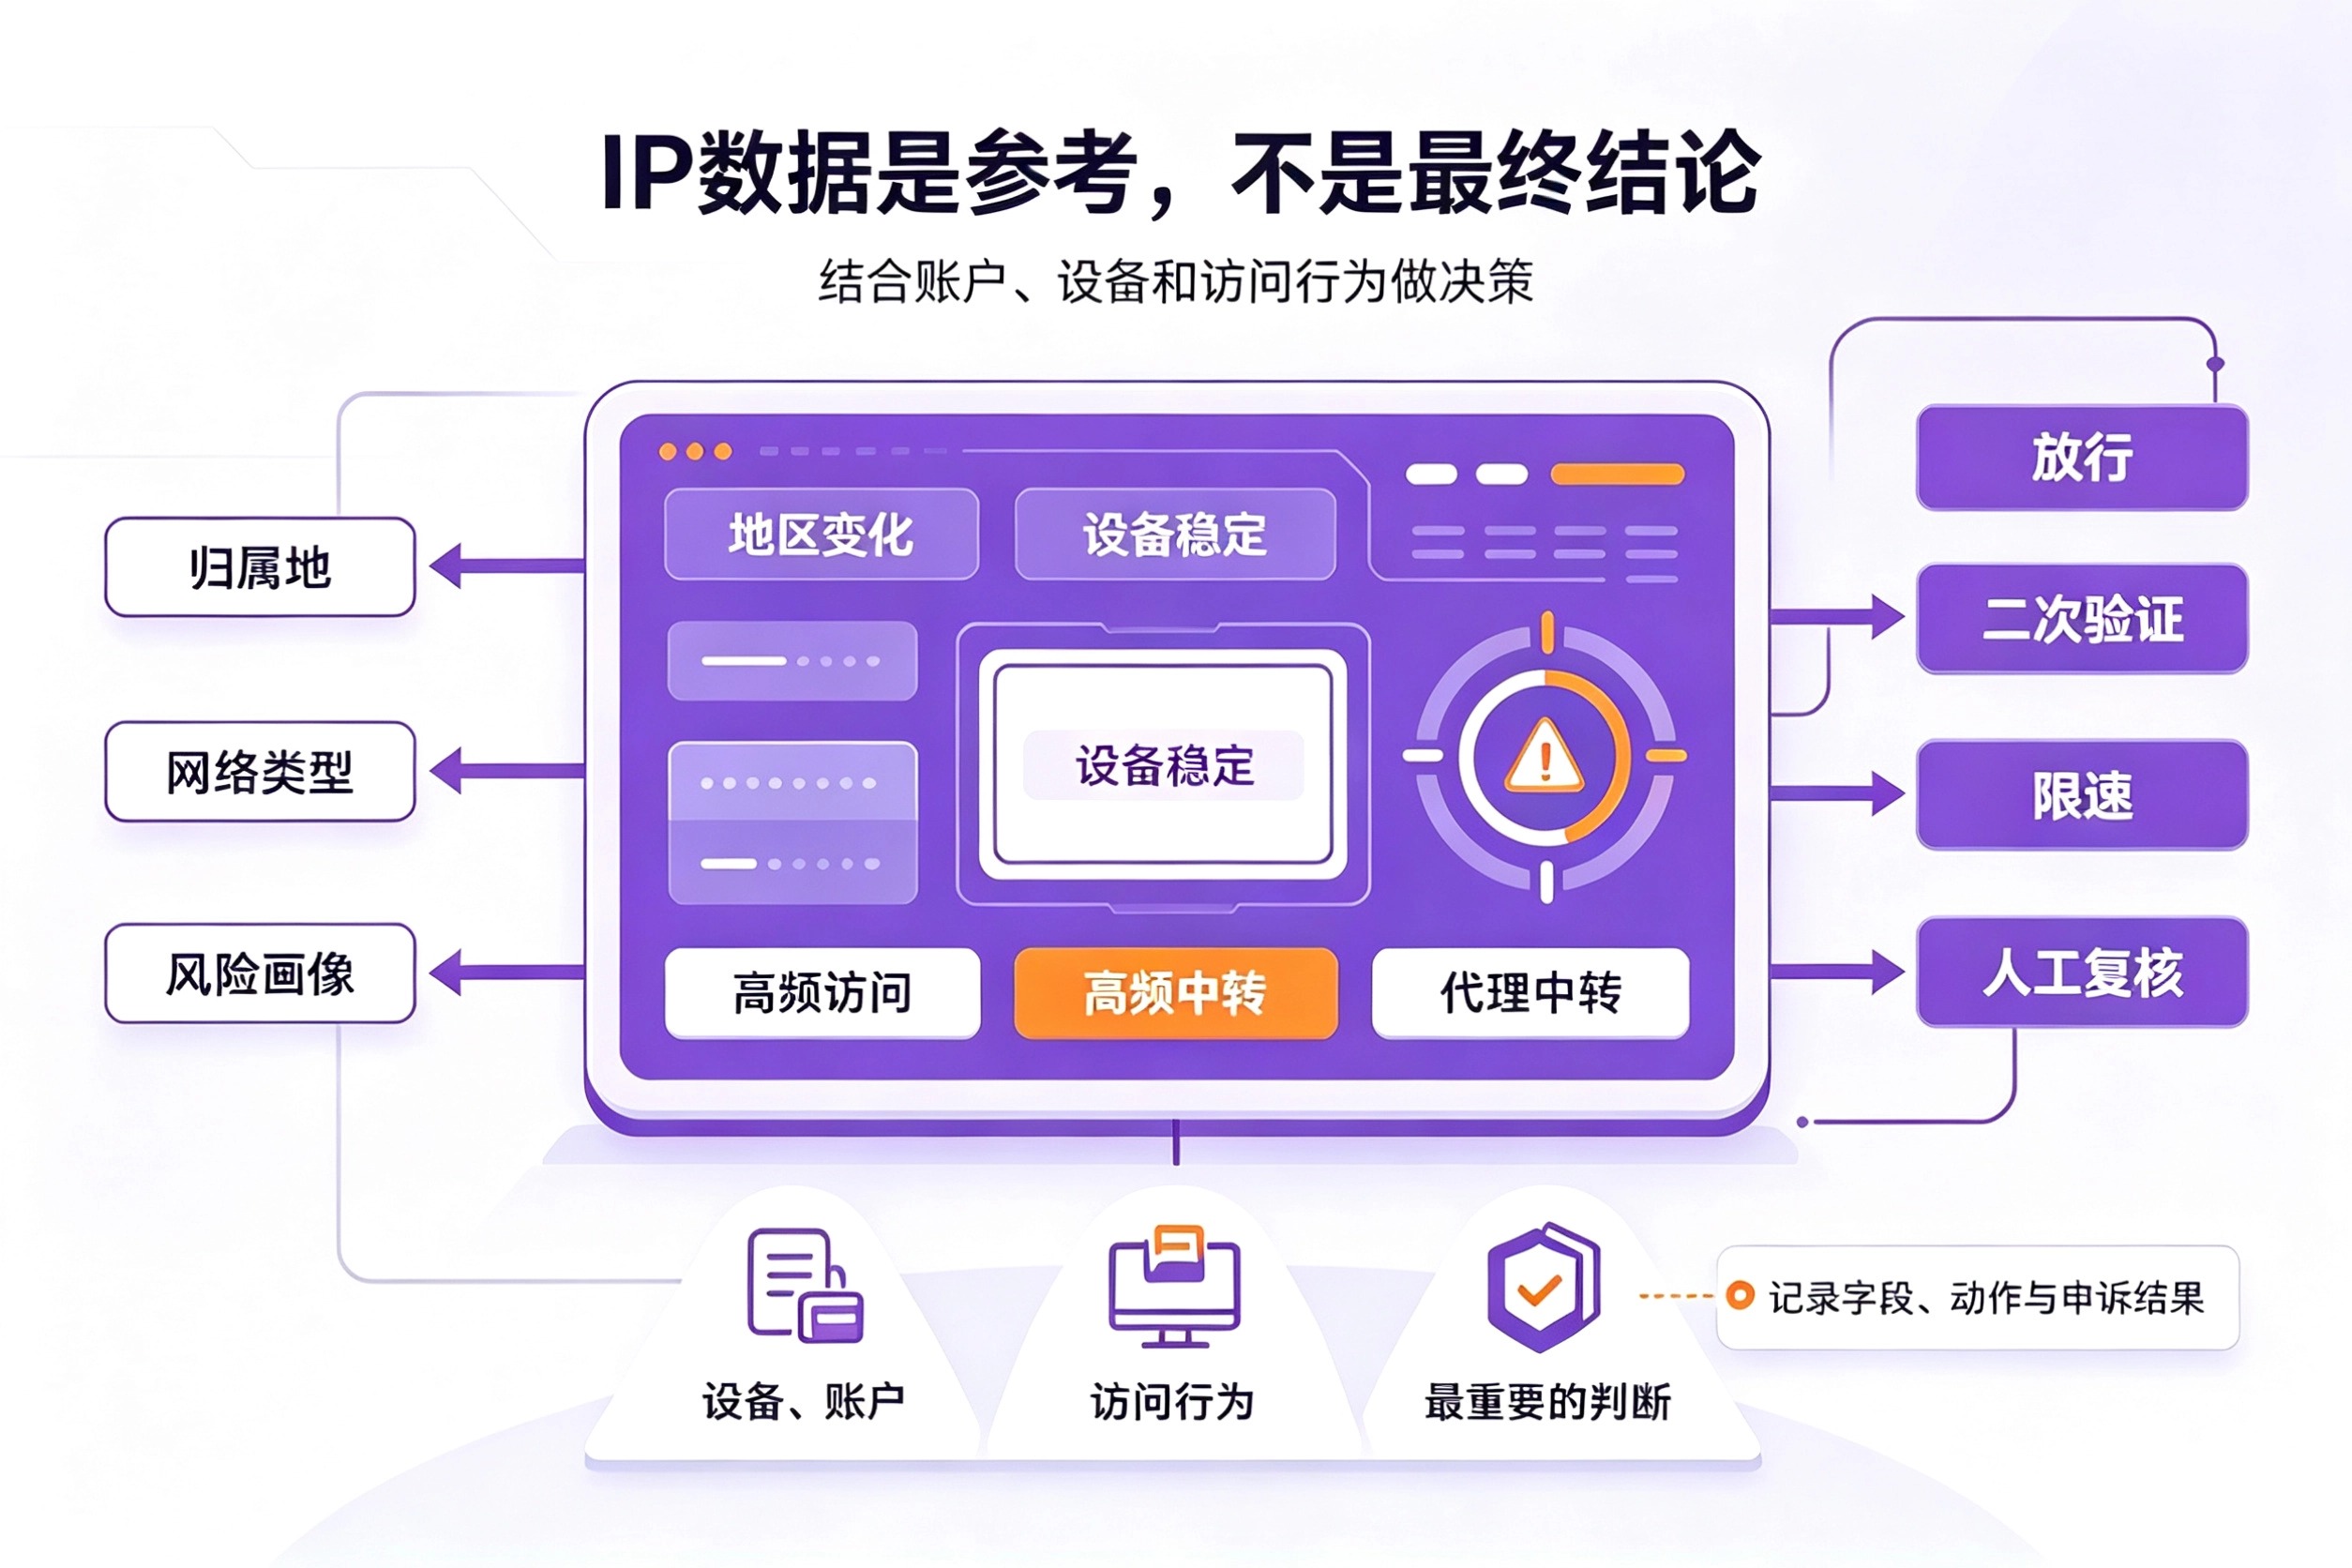
这里不建议把字段简单转换成一个固定封禁阈值。不同业务的正常流量结构不同,风险评分和真人概率需要用正常样本与已确认风险样本校准。技术人员还应记录命中的IP字段、处置动作和后续申诉结果。
四、API、离线库与私有化部署怎么选?
在实际落地中,IP数据云等数据服务商公开的产品说明显示,IP归属地、应用场景、代理识别等能力通常支持API、离线库和私有化部署。API适合在线注册、登录等对响应时延敏感的场景;高并发场景则更倾向采用本地缓存结合异常降级策略;对于数据不出域或内网调用要求较高的系统,离线库或私有化部署则是更合适的方案。
接入前应明确需要哪些IP字段、调用量、更新频率和数据留存要求。缓存策略必须保留,但不宜无限期使用,需设置刷新周期。技术团队需要厘清:引入IP数据是为了补充网络环境事实,而不是替代账户、设备和行为判断。
五、IP数据应用中的关键边界
IP定位是网络位置参考,不是个人实时定位,不能据此推断个人住址。 数据中心可能承载企业应用,家庭宽带也可能出现自动化访问。代理信号、风险评分和概率字段都只能提供参考,最终动作要回到具体业务和多源信号。
技术人员还要区分IP数据异常与业务风险。接口超时、字段缺失、数据版本不一致和缓存过期属于系统状态,不能被当作高风险命中。建议为每类字段保留来源、查询时间和可用状态,便于排查规则变化,也为人工复核提供依据。
六、技术人员使用IP数据的三个检查点
字段检查:确认IPv4和IPv6的覆盖、返回字段、更新时间和异常值处理方式。
规则检查:确认IP归属地、网络类型、风险信号和业务行为是否分层使用,避免单标签一刀切。
效果检查:用真实业务样本观察误报、漏判、验证转化和申诉情况,持续调整规则,并完整记录每次规则变更的原因和生效时间。
七、常见问题解答
查出代理IP或VPN后,风控应该直接封禁吗?
不建议。代理存在正常用途,应结合账户、设备、访问频率和业务敏感程度,决定是记录、增加验证、限速还是人工复核。
IPv4和IPv6都能查询归属地和风险信息吗?
是的。 在当前的网络双栈过渡期,IP数据云的核心能力之一就是原生支持IPv4与IPv6的双栈查询。无论访问者是通过IPv4还是IPv6接入,系统都能准确返回其归属地、ASN、网络类型以及风险画像数据。技术团队无需为两种协议分别编写不同的解析逻辑,返回的字段维度和精度标准也保持对齐。